Annonce – sponsoreret indhold.
Et GDPR journalsystem til psykiatri er ikke bare en teknisk opgave — det er en af de vigtigste driftsbeslutninger, en klinik kan træffe. Psykiatriske journaler indeholder nogle af de mest følsomme oplysninger, der overhovedet findes i sundhedsvæsenet: diagnoser, selvmordsrisikovurderinger, medicinhistorik og terapeutiske samtaler. Når du som klinikejer eller driftsansvarlig skal vælge et digitalt journalsystem, handler det derfor ikke kun om funktioner og brugervenlighed. Det handler om at beskytte dine patienter juridisk og etisk — og samtidig sikre, at din praksis kan drives effektivt uden administrative flaskehalse. Denne guide giver dig en konkret tjekliste-tilgang til at vurdere journalsystemer, så du kan træffe et kvalificeret valg.
- GDPR-compliance er et ufravigeligt krav ved behandling af psykiatriske patientdata — ikke et nice-to-have
- Kræv altid en databehandleraftale, dokumentation for EU-hosting og klare procedurer for adgangsstyring
- Vurder systemet ud fra din kliniks størrelse: solo-praksis har andre behov end teambaserede klinikker
- AI-understøttet journalføring kan spare betydelig tid, men skal være designet med datasikkerhed fra grunden
Hvorfor GDPR-compliance er ufravigelig i psykiatrisk journalføring
Psykiatriske journaler klassificeres under GDPR som “særlige kategorier af personoplysninger” — også kaldet følsomme personoplysninger. Det betyder, at de er underlagt strengere beskyttelseskrav end almindelige helbredsoplysninger. Datatilsynet i Danmark har gentagne gange understreget, at behandling af sådanne data kræver både et gyldigt behandlingsgrundlag og særlige tekniske og organisatoriske sikkerhedsforanstaltninger.
For psykiatriske klinikker er konsekvenserne af et databrud potentielt katastrofale. Ud over de administrative sanktioner, som Datatilsynet kan pålægge, risikerer du at miste patienters tillid permanent. I en branche, hvor den terapeutiske alliance bygger på fortrolighed, kan et sikkerhedsbrud reelt true klinikkens eksistens.
Når du vurderer journalsystemer, bør du derfor starte med at kigge efter løsninger, der er bygget specifikt til sundhedssektoren og som aktivt markedsfører sig på GDPR-compliance. GDPR compliant clinical software med data hostet i EU og transparente sikkerhedspolitikker bør være udgangspunktet — ikke et filter du tilføjer til sidst i udvælgelsesprocessen. Løsninger som disse tilbyder typisk funktioner målrettet netop de compliance-krav, psykiatriske klinikker står overfor.
Konkrete krav til dokumentation og databehandleraftaler
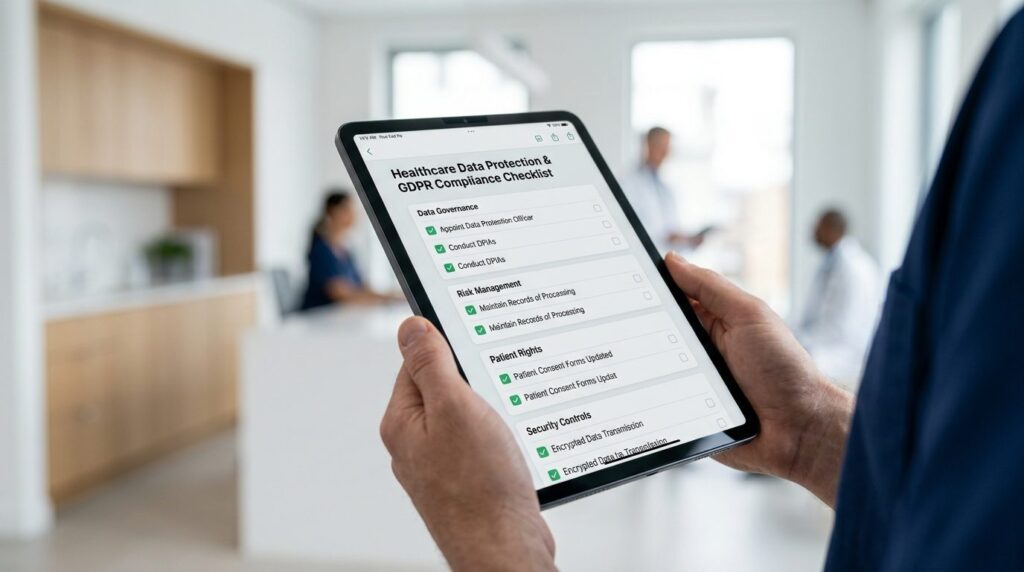
Før du underskriver en aftale med en leverandør af journalsoftware, skal du sikre dig, at de juridiske rammer er på plads. Her er de centrale elementer, du skal kræve dokumentation for:
Databehandleraftale (DPA): Ifølge GDPR artikel 28 skal der foreligge en skriftlig aftale mellem dig som dataansvarlig og leverandøren som databehandler. Denne aftale skal præcisere, hvordan data behandles, opbevares og slettes. Vær opmærksom på, at ansvaret for at sikre aftalens indhold er dit — ikke leverandørens.
Hosting-lokation: Data skal som udgangspunkt opbevares inden for EU/EØS for at sikre fuld GDPR-beskyttelse. Spørg direkte: “Hvor er jeres servere fysisk placeret?” og “Benytter I underleverandører uden for EU?” Hvis svaret involverer tredjelande, kræver det yderligere juridiske garantier, som kan være komplekse at håndtere for mindre klinikker.
Kryptering: Patientdata skal krypteres både under overførsel (in transit) og ved opbevaring (at rest). Spørg efter specifikationer: Hvilken krypteringsstandard anvendes? Hvem har adgang til krypteringsnøgler?
Audit logs: Systemet bør logge al adgang til patientjournaler — hvem der har åbnet hvilke journaler hvornår. Dette er ikke kun et GDPR-krav, men også et praktisk værktøj til intern kvalitetssikring og til at opdage uautoriseret adgang.
Adgangsstyring: Forskellen mellem solo-praksis og klinikker med team
Dine krav til adgangsstyring afhænger i høj grad af, om du driver en solo-praksis eller en klinik med flere behandlere og administrativt personale. Her er forskellen i praksis:
Solo-praksis: Som solo-praktiserende psykiater eller psykolog er du typisk den eneste, der tilgår journalerne. Her handler adgangsstyring primært om at sikre, at din login ikke kompromitteres — stærke passwords, to-faktor-autentificering og automatisk session timeout er minimumskrav. Du bør også overveje, hvad der sker ved sygdom eller død: Har du en nødprocedure for, at en betroet kollega kan overtage adgang til journaler?
Klinikker med team: Når flere behandlere, sekretærer og eventuelt studerende har adgang til systemet, bliver rollebaseret adgangsstyring afgørende. Ikke alle medarbejdere har behov for at se alle journaler. En sekretær har brug for at se patientnavne og tider, men ikke nødvendigvis detaljerede behandlingsnotater. En vikar bør kun have adgang til de patienter, de faktisk behandler.
Spørg potentielle leverandører: “Kan jeg opsætte differentierede adgangsniveauer?” og “Hvordan håndterer systemet offboarding, når en medarbejder stopper?” Det sidste er ofte overset — en medarbejder, der ikke længere er ansat, skal have adgang fjernet øjeblikkeligt.
AI-understøttet journalføring: Effektivitet uden at gå på kompromis
Kunstig intelligens har gjort sit indtog i klinisk software, og for travle psykiatere tilbyder AI-understøttet journalføring et reelt potentiale for tidsbesparelse. Funktioner som automatisk generering af samtalenotater, opsummering af henvisninger og udkast til epikriser kan reducere den administrative byrde betydeligt.
Men AI i sundhedssektoren kræver særlig opmærksomhed på datasikkerhed. Når du vurderer et system med AI-funktioner, skal du stille følgende spørgsmål:
- Hvor behandles data? Sendes patientdata til eksterne AI-tjenester (f.eks. amerikanske cloud-udbydere), eller foregår behandlingen på leverandørens egne EU-hostede servere?
- Bruges data til træning af AI-modeller? Hvis leverandøren bruger dine patientdata til at forbedre deres AI, er det en behandling, der kræver særligt grundlag og eventuelt patientsamtykke.
- Kan AI-genereret indhold redigeres? AI bør assistere, ikke erstatte. Systemet skal give dig fuld kontrol over det endelige journalindhold.
Løsninger, der er designet specifikt til psykiatrien, tager typisk højde for disse bekymringer og tilbyder AI-funktionalitet, der overholder sundhedssektorens særlige krav.
Skalerbarhed: Vælg et system, der kan vokse med din praksis
Et journalsystem er ikke en investering, du ønsker at gentage hvert andet år. Derfor bør du allerede ved valget overveje, hvor din praksis er på vej hen. Planlægger du at ansætte en kollega? Overvej du at åbne en satellitklinik? Vil du samarbejde med sygehuse om fælles patienter?
Skalerbarhed handler om mere end blot at kunne tilføje flere brugere. Det handler om:
- Integration med andre systemer: Kan journalsystemet forbindes til sygehusenes EPJ-systemer, hvis du modtager henvisninger derfra? Understøttes standarder som HL7 eller FHIR?
- Fleksible abonnementsmodeller: Nogle leverandører tilbyder tiers, der passer til forskellige klinikstørrelser — fra solo-praksis til institutioner med flere afdelinger. Det giver mulighed for at opgradere uden at skifte system.
- Administrativ delegation: I en voksende klinik bliver det værdifuldt at kunne delegere administrative opgaver — f.eks. at en sekretær kan forberede dokumentation, som behandleren efterfølgende godkender.
Ved valg af leverandør bør du spørge om deres roadmap: Hvilke funktioner udvikler de på? Hvordan håndterer de feedback fra eksisterende kunder? Et system, der aktivt vedligeholdes og udvikles, er en sikrere investering end en statisk løsning. Hvis du også arbejder med andre typer aftaler i din klinik, kan det i øvrigt være værd at se på, hvordan digital kontrakthåndtering kan effektivisere jeres administrative workflows generelt.
Tjekliste: Sådan vurderer du et journalsystem før du vælger
Brug denne tjekliste, når du sammenligner leverandører. Print den ud, og gennemgå hvert punkt under demo-møder eller i dialog med leverandørens salgsafdeling:
- GDPR-dokumentation: Tilbyder leverandøren en standardiseret databehandleraftale? Er den tilpasset dansk/EU-lovgivning?
- Data-lokation: Bekræfter leverandøren skriftligt, at alle data hostes inden for EU?
- Kryptering: Krypteres data både in transit og at rest? Hvilken standard anvendes?
- Adgangsstyring: Understøtter systemet rollebaseret adgang og to-faktor-autentificering?
- Audit logs: Logges al adgang til journaler med tidsstempling og brugeridentifikation?
- Sletningsprocedurer: Hvordan håndteres sletning af patientdata, når opbevaringspligten udløber?
- AI-sikkerhed: Hvis systemet bruger AI, hvor behandles data, og bruges de til modeltræning?
- Support og SLA: Hvilken responstid garanteres ved tekniske problemer? Er supporten dansktalende?
- Exit-strategi: Kan du eksportere dine data i et standardformat, hvis du skifter leverandør?
- Priser og binding: Er der oprettelsesgebyrer? Bindingsperiode? Hvad koster det pr. behandler?
Vær særligt opmærksom på leverandører, der ikke kan svare klart på spørgsmål om datasikkerhed. Hvis en sælger bliver vag eller henviser til “det tekniske team” uden at kunne give konkrete svar, er det et advarselstegn.
Typiske fejl ved valg af journalsystem
I samtaler med klinikker, der har skiftet system, går visse fejl igen:
At vælge ud fra pris alene: Det billigste system kan blive det dyreste, hvis det mangler kritiske sikkerhedsfunktioner eller kræver manuel workaround for basale opgaver. Beregn den samlede omkostning, inklusiv tid brugt på administration.
At ignorere brugeroplevelsen: Et system kan være teknisk sikkert, men hvis det er besværligt at bruge, vil behandlere udvikle workarounds — f.eks. at skrive notater i Word først og kopiere dem ind. Det skaber sikkerhedshuller.
At undlade at teste med rigtige arbejdsgange: En demo viser systemet fra sin bedste side. Bed om en prøveperiode, og test systemet med dine faktiske daglige opgaver: booking, journalføring, epikriser, medicinlister.
At glemme fremtiden: Et system, der passer perfekt til din solo-praksis i dag, kan være utilstrækkeligt om to år, hvis du vokser. Spørg til skalerbarhed fra starten.
Ofte stillede spørgsmål
Hvad sker der, hvis mit journalsystem bliver hacket?
Ved et databrud har du som dataansvarlig pligt til at anmelde bruddet til Datatilsynet inden 72 timer, hvis det indebærer risiko for patienternes rettigheder. Du skal også overveje, om patienterne selv skal informeres. Derfor er det afgørende at vælge et system med stærke sikkerhedsforanstaltninger fra starten — og at have en beredskabsplan klar. Datatilsynet har vejledninger om håndtering af brud på persondatasikkerheden.
Må jeg bruge et journalsystem med servere i USA?
Det korte svar er: det er kompliceret. Efter Schrems II-dommen kræver overførsel af persondata til USA særlige garantier, typisk standardkontraktbestemmelser kombineret med en vurdering af beskyttelsesniveauet. For følsomme sundhedsdata anbefaler de fleste eksperter at vælge løsninger med EU-hosting for at undgå juridisk usikkerhed.
Hvordan ved jeg, om et journalsystem reelt er GDPR-compliant?
Bed om dokumentation: databehandleraftale, sikkerhedspolitikker, information om hosting-lokation og eventuelle certificeringer (f.eks. ISO 27001). Leverandører, der tager compliance seriøst, vil have disse dokumenter klar. Vær skeptisk over for leverandører, der blot skriver “GDPR-compliant” på hjemmesiden uden at kunne uddybe.
Skal jeg konsultere en jurist, før jeg vælger journalsystem?
For de fleste mindre klinikker er det ikke nødvendigt at have en advokat til at gennemgå hver kontrakt — men det kan være en god investering at få en generel rådgivning om dine forpligtelser som dataansvarlig, særligt hvis du er ny i branchen. Brancheorganisationer som Lægeforeningen eller Dansk Psykolog Forening tilbyder ofte vejledning til medlemmer.